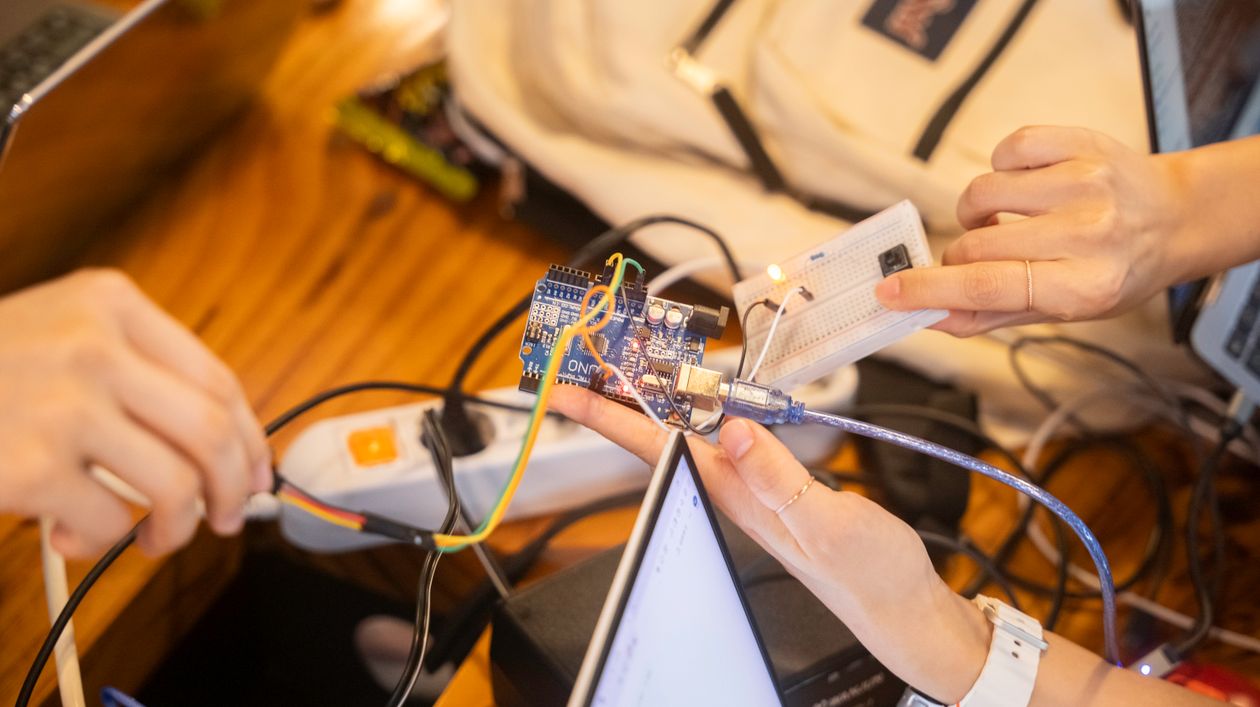
Konfiguracja urządzeń IoT: poradnik podłączenia, ustawień i bezpieczeństwa
Konfiguracja urządzeń IoT to coś więcej niż podłączenie do Wi-Fi i ustawienie hasła – to proces zarządzania urządzeniem przez cały cykl jego życia. Błędy na tym etapie przekładają się bezpośrednio na luki w bezpieczeństwie, niestabilność działania i problemy z integracją całego systemu. Ten artykuł przeprowadzi Cię przez każdy etap konfiguracji – od pierwszego uruchomienia po aktualizacje i obsługę awarii.
Najważniejsze informacje z tego artykułu:
- Konfiguracja urządzeń IoT obejmuje wiele warstw: od fabrycznej tożsamości urządzenia, przez ustawienia sieciowe, aż po parametry aplikacyjne i operacyjne.
- Każde urządzenie IoT powinno mieć unikalną tożsamość kryptograficzną – numer seryjny ani adres MAC nie są dowodem tożsamości i mogą zostać skopiowane.
- Domyślne hasła fabryczne pozostają jednym z najpoważniejszych zagrożeń – badania pokazują, że tylko 33% użytkowników je zmienia, a 97% podatnych urządzeń pozostaje dostępnych z domyślnymi danymi przez wiele miesięcy.
- Konfiguracja sieciowa powinna wymuszać szyfrowanie TLS dla MQTT, segmentację urządzeń w sieci i ograniczenie komunikacji wyłącznie do wymaganych punktów końcowych.
- Dobre wdrożenie IoT zakłada scenariusz utraty połączenia z chmurą – urządzenie powinno mieć zdefiniowany tryb lokalny z buforowaniem danych i określoną polityką ich usuwania.
Jak wygląda poprawna konfiguracja urządzeń IoT?
Konfiguracja urządzenia IoT nie kończy się na wpisaniu hasła do sieci Wi-Fi. To proces wielowarstwowy, który zaczyna się jeszcze w fabryce i trwa przez cały cykl życia urządzenia – aż do momentu jego wycofania lub zmiany właściciela. NIST wyraźnie rozróżnia techniczne możliwości urządzenia od działań organizacyjnych producenta i operatora, wskazując, że każda warstwa konfiguracji powinna mieć właściciela, wersję i procedurę wycofania.
W praktyce konfiguracja urządzeń IoT dzieli się na sześć warstw:
Warstwy konfiguracji urządzenia IoT:
- Konfiguracja fabryczna – identyfikator urządzenia, klucze prywatne, certyfikat tożsamości, numer seryjny, dane kalibracyjne czujników analogowych (wraz z temperaturą kalibracji i datą).
- Konfiguracja rozruchowa – parametry secure boot (weryfikacja autentyczności kodu przed uruchomieniem), polityka aktualizacji, tryb debugowania, wersja bootloadera.
- Konfiguracja sieciowa – dane dostępowe do sieci (SSID, hasło), certyfikaty 802.1X/EAP-TLS, adresacja, DNS, przypisanie do VLAN-u, punkty końcowe.
- Konfiguracja aplikacyjna – częstotliwość pomiarów, progi alarmowe, tryb energooszczędny, mapowanie czujników, reguły lokalnej automatyzacji.
- Konfiguracja usługowa – identyfikator obiektu w chmurze, polityki MQTT, certyfikaty klienta, punkty końcowe aktualizacji OTA (Over-the-Air), harmonogram raportowania.
- Konfiguracja operacyjna – stan aktualizacji, wersja polityki, status certyfikatów, wynik attestation (weryfikacji stanu oprogramowania), tryb awaryjny.
Każda z tych warstw wymaga osobnego podejścia. Błędy w warstwie fabrycznej są najtrudniejsze do naprawienia po wdrożeniu – jeśli urządzenie opuści zakład produkcyjny z identycznym kluczem prywatnym dla całej serii, żadna późniejsza konfiguracja nie naprawia tego fundamentalnego błędu.
Jak podłączyć urządzenie IoT do sieci?
Podłączenie urządzenia do sieci to jeden z pierwszych kroków, ale samo w sobie nie wystarczy do poprawnego działania. Przed przekazaniem urządzeniu danych dostępowych do sieci produkcyjnej należy najpierw uwierzytelnić zarówno urządzenie, jak i sieć. NIST określa ten proces jako trusted network-layer onboarding – chroni on przed dwoma klasami ataków: podłączeniem nieautoryzowanego urządzenia do sieci oraz przejęciem urządzenia przez fałszywą sieć.
Wdrożenie powinno przebiegać w dwóch rozłącznych etapach:
- Uwierzytelnij urządzenie i dopuść je do sieci – zweryfikuj jego tożsamość przed przekazaniem jakichkolwiek poświadczeń.
- Nadaj konfigurację aplikacyjną i uprawnienia do usług – dopiero po pomyślnym uwierzytelnieniu.
Połączenie tych dwóch etapów w jeden mechanizm zwiększa ryzyko, bo błąd w lokalnym interfejsie konfiguracyjnym może jednocześnie ujawnić hasło Wi-Fi, certyfikat klienta i uprawnienia do chmury.
W przypadku urządzeń konsumenckich i smart home standrad Matter rozwiązuje to przez commissioning – urządzenie przechodzi weryfikację certyfikatu DAC (Device Attestation Certificate), a następnie otrzymuje unikalne poświadczenia operacyjne. Etap początkowy zabezpiecza protokół PASE (Password-Authenticated Session Establishment), a późniejsza komunikacja operacyjna używa CASE (Certificate-Authenticated Session Establishment).
Dla urządzeń przemysłowych i korporacyjnych właściwe są:
- BRSKI (Bootstrapping Remote Secure Key Infrastructure) – używa certyfikatów X.509 i usługi autoryzacyjnej producenta do automatycznego przekazania zaufania właścicielowi.
- 802.1X/EAP-TLS – uwierzytelnienie urządzenia na poziomie warstwy dostępowej sieci.
- Wi-Fi Easy Connect – standard bezpiecznego onboardingu urządzeń Wi-Fi.
- EST (Enrollment over Secure Transport) – protokół do wydawania certyfikatów urządzenia podczas onboardingu.
Wskazówka: Przy konfiguracji adresacji sieciowej unikaj ręcznego przypisywania stałych adresów IP na urządzeniach. Zamiast tego stosuj rezerwacje DHCP po stronie sieci – pozwala to wymienić urządzenie bez zmiany konfiguracji aplikacji nadrzędnych i upraszcza audyt infrastruktury.
Jakie ustawienia MQTT są wymagane do poprawnego działania?
MQTT (Message Queuing Telemetry Transport) to protokół komunikacyjny powszechnie stosowany w IoT do przesyłania danych telemetrycznych. Jego domyślna konfiguracja w zdecydowanej większości wdrożeń jest niebezpieczna – badania pokazują, że 88% serwerów MQTT nie ma żadnej ochrony hasłem, a 99,84% backendów MQTT używa niebezpiecznych protokołów transportowych bez TLS.
Przy konfiguracji MQTT warto zwrócić uwagę na kilka rzeczy, o których podręczniki często nie wspominają. Wybór poziomu QoS (Quality of Service) ma mniejsze znaczenie niż poprawne ustawienie persistent session i retained messages – błędna kombinacja może powodować, że urządzenie po restarcie wykona przestarzałą komendę sterującą, która czekała w brokerze.
Parametry telemetryczne powinny zawierać nie tylko interwały wysyłki danych, ale też jitter – losowe opóźnienie między wysyłkami. Bez niego setki urządzeń raportujących jednocześnie mogą przeciążyć broker MQTT lub bramkę, powodując utratę danych lub odmowę obsługi.
Wymagane ustawienia MQTT dla bezpiecznego wdrożenia:
- TLS – szyfrowanie całej komunikacji między urządzeniem a brokerem.
- Certyfikat klienta powiązany z polityką tematów – urządzenie może publikować tylko do określonych tematów, a nie do wszystkich.
- Uwierzytelnienie przez certyfikat – nie przez hasło tekstowe.
- Jitter – losowe opóźnienie między wysyłkami danych telemetrycznych.
- Poprawna konfiguracja persistent session i retained messages – dostosowana do scenariusza użycia urządzenia.
- Limit czasu połączenia i keep-alive – urządzenie powinno rozrywać i nawiązywać połączenie według zdefiniowanej polityki.
Jak zadbać o bezpieczeństwo konfiguracji urządzeń IoT?
Skala problemu jest poważna. Internetowe skanowanie przestrzeni adresowej IPv4 zidentyfikowało około 1,83 mln błędnie skonfigurowanych urządzeń IoT wystawionych bezpośrednio do internetu. W innym badaniu obejmującym niemal 1,4 mln urządzeń aż 28,25% miało co najmniej jedną nienaprawioną podatność. To nie są jednostkowe przypadki – to systemowy efekt złej konfiguracji.
Tożsamość urządzenia a bezpieczeństwo
Numer seryjny, adres MAC ani identyfikator aplikacyjny nie są dowodem tożsamości urządzenia. Są to identyfikatory administracyjne, które można skopiować. Dowodem tożsamości jest klucz prywatny powiązany z certyfikatem i przechowywany w chronionym obszarze sprzętowym – secure element, TPM (Trusted Platform Module) lub TEE (Trusted Execution Environment).
Warto rozdzielić tożsamość urządzenia od tożsamości użytkownika czy administratora. Urządzenie powinno mieć własny certyfikat lub klucz niezależny od konta osoby, która je skonfigurowała – po zmianie właściciela lub rotacji personelu nie traci się wtedy kontroli nad flotą urządzeń.
W środowiskach korporacyjnych sensowne jest rozróżnienie trzech warstw tożsamości:
- IDevID – tożsamość fabryczna, używana do uwierzytelnienia wobec infrastruktury producenta.
- LDevID – tożsamość właściciela, wydawana po zaakceptowaniu urządzenia przez organizację.
- Tożsamość aplikacyjna – używana wobec brokera MQTT, API lub platformy zarządzającej.
Hasła, klucze i sekrety – co mówią standardy
Europejski standard ETSI EN 303 645 wprost zabrania stosowania uniwersalnych haseł fabrycznych i wymaga, aby hasło było unikalne dla urządzenia albo definiowane przez użytkownika podczas pierwszej konfiguracji. Standard zabrania też wbudowywania parametrów bezpieczeństwa na stałe w kodzie oprogramowania (tzw. hard-coded critical security parameters).
Dane z badań są niepokojące: spośród ponad 3,9 mln przebadanych urządzeń wbudowanych aż 13,81% było dostępnych z fabrycznymi hasłami roota. Po czterech miesiącach 97% z nich nadal można było przejąć tymi samymi domyślnymi danymi. Tylko 33% użytkowników zmienia hasła po zakupie urządzenia, a ponad połowa firm nie ma żadnej procedury w tym zakresie.
Bezpieczne warianty zarządzania hasłami i kluczami:
- Unikalny klucz generowany podczas produkcji i przechowywany w secure element.
- Klucz generowany przy pierwszym uruchomieniu – w chronionym obszarze sprzętowym.
- Jednorazowy kod aktywacyjny o ograniczonym czasie ważności.
- Certyfikat klienta wydany po żądaniu podpisania certyfikatu (CSR) wygenerowanym przez urządzenie.
- Tymczasowe poświadczenie bootstrap wymieniane na certyfikat produkcyjny po pomyślnym onboardingu.
Sekrety nie powinny być przechowywane w postaci niezaszyfrowanej (plaintext) w firmware, systemie plików, logach ani kopiach zapasowych konfiguracji. OWASP zaleca dedykowany magazyn sekretów, ograniczenie dostępu wyłącznie do uprawnionych procesów i dynamiczne pobieranie sekretów podczas działania.
Wskazówka: Nie każde ustawienie powinno być zdalnie modyfikowalne. Parametry bezpieczeństwa – takie jak adres serwera aktualizacji czy główny certyfikat urzędu certyfikacji (root CA) – powinny być zmieniane wyłącznie przez podpisany pakiet konfiguracyjny z ograniczonym kanałem dystrybucji.
Konfiguracja sieciowa – segmentacja i ograniczenie komunikacji
Sama konfiguracja Wi-Fi lub Ethernet to dopiero początek. Urządzenie IoT powinno inicjować połączenia wychodzące, a nie wystawiać panelu administracyjnego dostępnego z sieci produkcyjnej czy internetu.
Zasady bezpiecznej konfiguracji sieciowej:
- Każde urządzenie powinno trafiać do segmentu sieci lub VLAN-u odpowiadającego jego funkcji.
- Ruch sterujący, telemetryczny, aktualizacyjny i diagnostyczny powinien być logicznie rozdzielony.
- Protokoły autodiscovery (mDNS, DNS-SD, UPnP) powinny być ograniczone do lokalnego zakresu – mogą ujawniać metadane i ułatwiać poruszanie się atakującego po sieci.
- Tryb serwisowy powinien być aktywowany jawnie, lokalnie i z ograniczeniem czasowym.
- Konfiguracja sieciowa powinna wynikać z polityki urządzenia lub kontrolera, a nie z ustawień aplikacji mobilnej.
Warto też pamiętać o konfiguracji DNS. Wiele awarii flot IoT wynika z ustawień DNS, a nie z błędów w aplikacji – urządzenia z długim czasem przechowywania rekordów DNS w pamięci podręcznej mogą przez długi czas łączyć się ze starym adresem brokera po migracji infrastruktury, mimo że rekord DNS został już poprawnie zaktualizowany.
Uprawnienia urządzeń – zasada minimalnego dostępu
Uprawnienia należy przypisywać do tożsamości urządzenia, a nie do jego modelu, adresu IP ani lokalizacji. Polityka powinna określać konkretne tematy MQTT, które urządzenie może publikować i subskrybować, a także zakres operacji, które może inicjować.
Dla urządzenia pomiarowego typowa polityka wygląda następująco:
| Operacja | Dozwolona? |
|---|---|
| Publikowanie danych telemetrycznych | Tak |
| Pobieranie konfiguracji aplikacyjnej | Tak |
| Publikowanie do tematów sterujących | Nie |
| Modyfikowanie polityki dostępu | Nie |
| Inicjowanie aktualizacji firmware | Tylko przez dedykowany kanał |
| Przesyłanie danych diagnostycznych | Tak, do wydzielonego tematu |
Certyfikat używany podczas bootstrapu (pierwszego uruchomienia) powinien mieć znacznie mniejsze uprawnienia niż certyfikat produkcyjny. Po pomyślnym onboardingu bootstrap certyfikat powinien być unieważniony.
Jak zarządzać aktualizacjami oprogramowania urządzeń IoT?
Aktualizacja firmware to jeden z obszarów, gdzie pozornie poprawna konfiguracja może prowadzić do poważnych problemów. Sam podpis obrazu aktualizacji nie wystarczy – urządzenie musi weryfikować, czy podpis pochodzi od właściwego producenta, czy obraz jest przeznaczony dla konkretnego modelu sprzętowego, czy wersja nie jest niższa od minimalnej dozwolonej, a manifest aktualizacji nie został wcześniej użyty.
IETF SUIT (Software Updates for Internet of Things) definiuje architekturę aktualizacji opartą na manifeście, przeznaczoną też dla urządzeń o ograniczonych zasobach. Manifest zawiera skrót obrazu, zakres zastosowania, kolejność operacji i zabezpieczenia przed użyciem nieprawidłowego lub starszego obrazu.
Konfiguracja aktualizacji OTA (Over-the-Air) powinna uwzględniać:
- Limit cofania wersji – automatyczny rollback jest użyteczny po nieudanej aktualizacji, ale może stać się luką bezpieczeństwa, jeśli pozwala wrócić do wersji zawierającej znane podatności.
- Etapowe wdrożenie – aktualizacja powinna być najpierw wdrożona na małej grupie urządzeń przed masowym rollout.
- Atomowy zapis – przerwanie zasilania podczas aktualizacji nie powinno pozostawiać urządzenia w nieoznaczonym stanie.
- Wersjonowanie konfiguracji aplikacyjnej osobno – progi alarmowe i częstotliwość pomiarów powinny być zmieniane przez podpisany pakiet konfiguracyjny, a nie przez pełną aktualizację firmware.
Konfigurację progów alarmowych warto wersjonować tak samo jak firmware. Bez numeru wersji nie da się później odróżnić, czy zmiana zachowania urządzenia wynikała z aktualizacji oprogramowania, kalibracji czujnika czy zmiany polityki alarmów.
Secure boot, measured boot i attestation – po co to wszystko?
Secure boot weryfikuje autentyczność kodu przed jego uruchomieniem. Measured boot idzie dalej – zapisuje pomiary kolejnych elementów procesu uruchamiania, dzięki czemu zewnętrzny system może ocenić, jaki firmware i jaka konfiguracja faktycznie działają na urządzeniu. TPM przechowuje te pomiary i chroni klucze używane do uwierzytelnienia urządzenia.
Sam certyfikat urządzenia nie dowodzi, że działa ono na zaufanym oprogramowaniu. Tożsamość i stan oprogramowania muszą być oceniane osobno. Attestation (weryfikacja stanu) powinno być wymagane przed operacjami wysokiego ryzyka:
- otrzymaniem certyfikatu produkcyjnego,
- włączeniem funkcji sterowania innymi urządzeniami,
- dołączeniem do segmentu krytycznej infrastruktury,
- wykonaniem aktualizacji firmware,
- przejściem urządzenia z trybu kwarantanny do normalnej pracy.
Jak skonfigurować zachowanie urządzenia przy utracie połączenia?
To jeden z najczęściej pomijanych elementów konfiguracji IoT. Dobra konfiguracja zakłada, że połączenie z chmurą zostanie przerwane – i określa, jak urządzenie ma się w tej sytuacji zachować.
Lokalny tryb awaryjny powinien być jawnie zdefiniowany i obejmować:
- Buforowanie danych lokalnie z określonym limitem bufora.
- Politykę usuwania danych po zapełnieniu bufora – które dane usuwać jako pierwsze (zazwyczaj najstarsze).
- Ograniczenie uprawnień – urządzenie w trybie offline nie powinno automatycznie rozszerzać swojego dostępu do innych systemów ani uruchamiać otwartego interfejsu serwisowego.
- Synchronizację po przywróceniu połączenia – kolejność i priorytety wysyłania zabuforowanych danych.
W środowiskach przemysłowych krytyczna jest też konfiguracja synchronizacji czasu. Błędne ustawienie NTP lub brak synchronizacji może powodować, że poprawne dane telemetryczne zostaną odrzucone przez platformę jako przestarzałe albo zapisane w błędnej kolejności zdarzeń – co fałszuje całą historię pomiarów.
Wskazówka: W urządzeniach bateryjnych konfiguracja częstotliwości pomiarów ma większy wpływ na żywotność baterii niż moc sygnału radiowego. Wybudzenie procesora, zestawienie połączenia i retransmisje zużywają wielokrotnie więcej energii niż sam odczyt czujnika. Planując interwały raportowania, uwzględnij koszt energetyczny każdego cyklu komunikacji.
Jak monitorować stan konfiguracji urządzeń IoT?
Status online w panelu zarządzania nie oznacza, że urządzenie działa poprawnie i jest poprawnie skonfigurowane. Raport stanu powinien obejmować wersję firmware, status certyfikatu, wynik ostatniej weryfikacji stanu (attestation), aktywne interfejsy, tryb debugowania, konfigurację TLS i czas ostatniej synchronizacji.
Dobrą praktyką jest model desired state / reported state, stosowany między innymi w AWS IoT Device Shadow i Azure IoT Hub:
| Element modelu | Znaczenie |
|---|---|
| Desired state | Konfiguracja wymagana przez system zarządzający |
| Reported state | Konfiguracja rzeczywista, raportowana przez urządzenie |
| Device status | Wynik zastosowania konfiguracji |
| Drift status | Wykryta rozbieżność między oczekiwanym a rzeczywistym stanem |
| Rollback state | Ostatni znany poprawny wariant konfiguracji |
Każda konfiguracja powinna zawierać: wersję schematu, wersję polityki, źródło zmiany, czas obowiązywania, hash konfiguracji, podpis lub inny dowód autentyczności oraz reguły rollbacku. Dzięki temu zarządzanie zmianą jest audytowalne, a wykrycie rozbieżności między stanem oczekiwanym a faktycznym nie wymaga ręcznej inspekcji każdego urządzenia.
Najczęstsze błędy w konfiguracji urządzeń IoT
Poniżej zebrałem błędy, które w mojej pracy pojawiają się regularnie i mają rzeczywiste konsekwencje dla bezpieczeństwa lub niezawodności instalacji.
Błędy architektoniczne o największym wpływie na bezpieczeństwo:
- Wspólne hasło administratora dla całej serii urządzeń – naruszenie jednego urządzenia ujawnia dane dostępowe do wszystkich.
- Prywatny klucz przechowywany jako tekst jawny w systemie plików lub firmware.
- Panel administracyjny dostępny z sieci produkcyjnej lub internetu – zamiast wyłącznie przez dedykowany interfejs lokalny.
- Brak rozróżnienia między konfiguracją użytkownika a konfiguracją bezpieczeństwa – użytkownik może przypadkowo zmodyfikować parametry, których nie powinien dotykać.
- Możliwość wyłączenia TLS przez użytkownika lub przez zdalną komendę – zamiast wymuszenia go przez politykę.
- Reset fabryczny przywracający domyślne hasło zamiast czyszczenia tożsamości poprzedniego właściciela.
- Brak atomowego zapisu konfiguracji – przerwanie zasilania w trakcie zapisu zostawia urządzenie w nieoznaczonym stanie.
- Brak procedury transferu własności – stare certyfikaty i dane poprzedniego właściciela pozostają aktywne.
- Przekazywanie fragmentów konfiguracji w logach diagnostycznych – logi często trafiają do zewnętrznych systemów bez wystarczającej kontroli dostępu.
Badanie konfiguracji BLE (Bluetooth Low Energy) w aplikacjach IoT pokazuje, że 93,2% aplikacji stosuje parowanie w trybie Just Works lub w ogóle nie wdraża bezpiecznych metod parowania. Tryb Just Works nie zapewnia ochrony przed atakiem podsłuchowym (MITM), co oznacza, że ktokolwiek jest w zasięgu sygnału, może przechwycić komunikację podczas parowania.
Jak wygląda wzorcowa konfiguracja urządzenia IoT – od fabryki po wycofanie?
Dojrzała architektura konfiguracji IoT to proces, a nie jednorazowe ustawienie. Poniżej opisuję każdy etap:
- Produkcja – urządzenie opuszcza zakład z unikalnym kluczem prywatnym w secure element, certyfikatem IDevID, identyfikatorem sprzętu i włączonym secure boot. Interfejsy debugowania (UART, JTAG, SWD) są wyłączone lub chronione.
- Pierwsze uruchomienie – urządzenie uwierzytelnia sieć i siebie przez BRSKI, 802.1X/EAP-TLS, Matter commissioning lub analogiczny mechanizm. Poświadczenia sieci produkcyjnej są przekazywane dopiero po pomyślnym uwierzytelnieniu obu stron.
- Onboarding – system właściciela wydaje certyfikat LDevID i przypisuje urządzenie do właściwej grupy, segmentu sieci i polityki uprawnień. Bootstrap certyfikat jest unieważniany.
- Konfiguracja aplikacyjna – pobierana po uwierzytelnionym kanale, podpisana, wersjonowana i stosowana atomowo. Urządzenie raportuje wynik zastosowania konfiguracji.
- Eksploatacja – urządzenie regularnie raportuje stan rzeczywisty, a system zarządzania wykrywa rozbieżność między stanem oczekiwanym a faktycznym. Aktualizacje firmware są etapowe i chronione przed downgrade.
- Zmiana właściciela – urządzenie usuwa dane poprzedniego właściciela, unieważnia lokalne certyfikaty i przechodzi ponowny onboarding z nową tożsamością LDevID.
- Wycofanie – urządzenie jest trwale wyrejestrowane z platformy zarządzania, jego certyfikaty są unieważniane, a dane konfiguracyjne usuwane zgodnie z polityką końca życia.
Ten model odpowiada wytycznym NIST, które traktują identyfikację urządzenia, bezpieczną konfigurację, ochronę danych, kontrolę dostępu, aktualizację oprogramowania i weryfikację stanu bezpieczeństwa jako odrębne, weryfikowalne możliwości urządzenia – a nie jako jednorazowe czynności instalacyjne.
Podsumowanie
Konfiguracja urządzeń IoT to proces zarządzania przez cały cykl życia – od fabrycznego provisioning przez onboarding, eksploatację i aktualizacje aż po wycofanie. Każda warstwa konfiguracji wymaga osobnego podejścia: inaczej zarządza się tożsamością kryptograficzną, inaczej ustawieniami sieciowymi, a inaczej parametrami aplikacyjnymi. Domyślne hasła, brak szyfrowania TLS dla MQTT i nieaktualizowane firmware to najczęstsze przyczyny kompromitacji urządzeń – a dane z badań pokazują, że problem dotyczy milionów wdrożonych instalacji. Zanim uruchomisz kolejne urządzenie IoT, sprawdź, czy ma unikalną tożsamość, czy komunikuje się przez szyfrowany kanał i czy masz zdefiniowany plan działania na wypadek utraty połączenia z chmurą.
FAQ
Q: Czy urządzenia IoT można konfigurować bez dostępu do internetu?
A: Tak. Wiele urządzeń obsługuje konfigurację lokalną przez interfejs webowy, aplikację Bluetooth lub dedykowane oprogramowanie. Połączenie z internetem jest wymagane dopiero do korzystania z funkcji chmurowych, zdalnego zarządzania i aktualizacji OTA.
Q: Jak często należy aktualizować firmware urządzeń IoT?
A: Aktualizacje warto instalować przy każdym wydaniu poprawki bezpieczeństwa. Dla urządzeń produkcyjnych stosuje się etapowe wdrożenie – najpierw na grupie testowej, a po weryfikacji na całej flocie.
Q: Co zrobić, gdy urządzenie IoT nie pojawia się w aplikacji po konfiguracji?
A: Sprawdź, czy urządzenie i telefon są w tej samej sieci Wi-Fi, czy router nie blokuje komunikacji między urządzeniami (izolacja klientów) oraz czy aplikacja ma aktualne uprawnienia do sieci lokalnej i Bluetooth.
Q: Czy urządzenia IoT różnych producentów można zarządzać z jednego panelu?
A: Tak, jeśli obsługują wspólny standard – na przykład Matter. Platformy takie jak Home Assistant pozwalają też integrować urządzenia różnych producentów bez wspólnego standardu, przez dedykowane integracje.
Q: Jakie dane powinna zawierać kopia zapasowa konfiguracji urządzenia IoT?
A: Kopia zapasowa powinna zawierać parametry aplikacyjne, reguły automatyzacji i harmonogramy, ale nie klucze prywatne ani hasła w postaci jawnej. Poświadczenia bezpieczeństwa powinny być odtwarzane przez proces onboardingu, a nie przywracane z kopii.
Opublikuj komentarz